La privacy by design, ou protection des données dès la conception, consiste à intégrer la protection de la vie privée dans un produit avant son lancement, puis tout au long de son exploitation, au lieu de la corriger après coup. En France, ce n'est pas une option : c'est une obligation du RGPD (article 25) qui concerne aussi les petites structures. Ce guide explique ce que cela change quand vous commandez ou faites évoluer une application, un logiciel métier, un SaaS ou un agent IA.
En bref
- La privacy by design est une obligation légale pour tout responsable de traitement, quelle que soit la taille de l'organisation, et pas seulement une bonne pratique.
- Elle porte sur l'architecture, les flux, les accès, la conservation et la sécurité, alors que la privacy by default impose des réglages protecteurs sans action de l'utilisateur.
- Les leviers les plus concrets sont la minimisation, la pseudonymisation, la durée de conservation et des journaux techniques sobres.
- Elle se prépare dès le cadrage, puis se vérifie dans le cahier des charges, le contrat de maintenance et la documentation des décisions.
- Le DPO conseille, mais la responsabilité reste chez vous : direction, métiers, développeurs et sécurité doivent arbitrer ensemble.
Table des matières
- Ce que recouvre vraiment la privacy by design
- Une obligation du RGPD, pas une option
- Les 7 principes fondateurs de la privacy by design
- Privacy by design et privacy by default : la différence
- Minimisation des données : collecter moins, sciemment
- Pseudonymisation et anonymisation : ne pas les confondre
- Comment intégrer la privacy by design dans un projet, étape par étape
- Ce qu'il faut écrire dans le devis et le cahier des charges
- Le rôle du DPO dans une démarche de privacy by design
- Notre point de vue : un atelier privacy dès le cadrage
- Faire intégrer la privacy by design à votre projet
- Questions fréquentes
- Sources
Ce que recouvre vraiment la privacy by design
Le principe tient en une phrase : les mesures techniques et organisationnelles de protection des données sont pensées avant le traitement, puis maintenues pendant toute sa durée. Le Comité européen de la protection des données (EDPB) la décrit comme un processus continu, qui demande des vérifications régulières pour que les données restent protégées dans le temps.
Le terme est parfois traduit par « protection des données dès la conception ». Vous croiserez aussi « security by design » ou « sécurité dès la conception ». Les deux notions se recoupent, mais ne sont pas identiques : la sécurité protège les données contre les accès non autorisés, tandis que la privacy by design se demande d'abord si ces données doivent exister, pourquoi, et pour combien de temps.
Le concept a été développé dans les années 1990 par Ann Cavoukian, alors commissaire à l'information et à la vie privée de l'Ontario. Il a été reconnu par une résolution internationale en 2010. Sa force juridique actuelle en Europe vient toutefois du RGPD, pas de ces principes fondateurs.
Une obligation du RGPD, pas une option
L'article 25 du RGPD impose à tout responsable de traitement de prévoir, dès la conception, des mesures appropriées pour appliquer les principes de protection des données. Les lignes directrices 4/2019 de l'EDPB, adoptées dans leur version finale le 20 octobre 2020, précisent que l'obligation s'applique quelle que soit la taille de l'organisation. La complexité des mesures varie en revanche selon le traitement et les risques.
Deux points méritent d'être retenus avant d'aller plus loin.
Ce n'est pas une liste de technologies. L'EDPB attend une mise en œuvre effective des principes et des droits. Un outil sophistiqué n'est donc pas automatiquement conforme : c'est à votre organisation de démontrer que les mesures choisies sont adaptées au traitement concret.
Cela ne s'arrête pas au développement. Les lignes directrices demandent d'intégrer la protection des données lors de l'achat, de la sous-traitance, de la conception, du support, de la maintenance, des tests, du stockage et de la suppression. Pour un projet sur mesure, cela signifie que le cahier des charges et le contrat de maintenance doivent contenir ces exigences. Une simple politique de confidentialité ne suffit pas.
Les 7 principes fondateurs de la privacy by design
Les sept principes d'Ann Cavoukian servent de cadre de conception. Ils ne sont pas, en eux-mêmes, les obligations juridiques contraignantes en Europe, mais ils structurent bien la réflexion d'une équipe projet.
- Proactif et non réactif : on anticipe les risques au lieu d'attendre l'incident.
- Protection par défaut : sans action de l'utilisateur, ses données sont déjà protégées.
- Privacy intégrée à la conception : elle fait partie de l'architecture, elle n'est pas une couche ajoutée.
- Fonctionnalité complète : on cherche une logique positive-somme, sans sacrifier l'usage à la protection ni l'inverse.
- Sécurité de bout en bout : de la collecte à la suppression.
- Visibilité et transparence : les personnes savent ce qui est fait de leurs données.
- Respect de la vie privée de l'utilisateur : l'utilisateur reste au centre.
Ces principes rejoignent ceux de l'article 5 du RGPD : licéité, loyauté et transparence, limitation des finalités, minimisation, exactitude, limitation de la conservation, intégrité et confidentialité. La responsabilité (« accountability ») s'y ajoute et est souvent présentée comme le septième principe opérationnel.
Privacy by design et privacy by default : la différence
Les deux notions figurent dans le même article du RGPD et se confondent facilement.
| Privacy by design | Privacy by default | |
|---|---|---|
| Question posée | Comment le système est-il construit ? | Que se passe-t-il si l'utilisateur ne touche à rien ? |
| Périmètre | Architecture, flux, accès, conservation, sécurité | Paramètres initiaux et quantité de données traitées |
| Exemple | Séparer la table de correspondance des identifiants du reste de la base | Géolocalisation désactivée tant que l'utilisateur ne l'active pas |
| Moment | Conception, puis toute la vie du produit | Mise en service et chaque évolution des réglages |
Selon l'EDPB, la privacy by default impose que seuls les paramètres et la quantité de données nécessaires à la finalité soient activés sans intervention de l'utilisateur. Les deux exigences sont complémentaires : l'une sans l'autre laisse un trou.
Minimisation des données : collecter moins, sciemment
La minimisation est souvent le levier le plus rentable. La CNIL rappelle que vous ne devez collecter que les données adéquates, pertinentes et nécessaires au regard des finalités définies au moment de la collecte.
En pratique, dans une application, cela prend des formes très simples :
- stocker l'année de naissance plutôt que la date complète quand seul l'âge compte ;
- rendre une géolocalisation facultative plutôt que de l'exiger à l'inscription ;
- fixer une durée de conservation par catégorie de données ;
- déclencher une purge automatique à l'échéance, et la journaliser.
Chaque champ de formulaire doit pouvoir répondre à la question : à quelle finalité sert-il ? Si personne ne sait répondre, le champ est un candidat à la suppression. C'est aussi une bonne façon de réduire le périmètre d'une éventuelle fuite : une donnée qui n'existe pas ne peut pas être volée.
Le cas oublié des journaux techniques
Une application peut être correctement chiffrée et rester trop intrusive si ses journaux reproduisent les données métier. La CNIL recommande de ne pas y enregistrer de mots de passe, de données de santé ou d'autres informations critiques, d'appliquer une durée de conservation aux logs et de journaliser les purges. Ce point se règle au moment du développement, en quelques lignes de configuration, et coûte bien plus cher à corriger quand des mois de logs se sont accumulés.
Pseudonymisation et anonymisation : ne pas les confondre
La pseudonymisation consiste à transformer des données personnelles pour qu'elles ne puissent plus être attribuées à une personne précise sans informations supplémentaires, à condition que ces informations soient conservées séparément et protégées.
Elle est très utile dans trois cas :
- les environnements de test : on évite de copier une base de production identifiable chez le développeur ;
- les tableaux de bord : les indicateurs d'usage n'ont généralement pas besoin d'afficher des noms ;
- les projets d'IA : l'entraînement ou l'analyse peuvent souvent se faire sur des identifiants substitués.
Elle ne rend pas pour autant les données anonymes. Les données pseudonymisées restent soumises au RGPD, et la table de correspondance doit être isolée et protégée. L'anonymisation, elle, doit rendre l'identification impossible en pratique et de manière irréversible, selon la CNIL. C'est un standard bien plus exigeant, que l'on atteint rarement en remplaçant simplement un nom par un code.
Si votre produit mesure l'usage, ce sujet vous concerne directement : notre article sur le product analytics pour un SaaS montre comment mesurer l'usage sans se contenter de compter le trafic. Pour le volet consentement et traceurs, voyez aussi les règles du bandeau cookies RGPD.
Comment intégrer la privacy by design dans un projet, étape par étape
La CNIL décrit une démarche pour les équipes de développement, y compris les prestataires qui réalisent des développements pour des tiers. Voici comment elle se traduit dans un projet sur mesure.
- Cartographier les données et les finalités. Quelles données, pour quoi faire, qui y accède, où elles circulent.
- Choisir une base légale pour chaque traitement : consentement, contrat, obligation légale, intérêt légitime ou autre.
- Limiter les champs collectés au strict nécessaire.
- Définir les durées de conservation et le mécanisme de suppression.
- Organiser les droits d'accès : qui voit quoi, selon son rôle.
- Tester la sécurité avant la mise en production, puis régulièrement.
- Documenter les décisions. C'est ce qui vous permettra de démontrer votre conformité.
Les premières étapes ont lieu avant la première ligne de code. L'autorité australienne de protection des données (OAIC) explique qu'une analyse d'impact menée assez tôt peut réellement influencer l'architecture, alors qu'une correction après mise en production est plus coûteuse et plus limitée. Le raisonnement vaut quel que soit le pays : changer un modèle de données quand des milliers d'utilisateurs l'utilisent est toujours plus lourd que de le dessiner correctement dès le départ.
Quand faire une AIPD
Une analyse d'impact relative à la protection des données (AIPD) est obligatoire pour les traitements susceptibles d'engendrer un risque élevé pour les personnes. Elle est pilotée par le responsable de traitement, avec l'avis du DPO lorsqu'il existe et l'aide du sous-traitant technique. La CNIL recommande d'y associer les métiers, la maîtrise d'œuvre et la sécurité des systèmes d'information. Elle peut porter sur un traitement ou sur un ensemble de traitements similaires.
Pour un prestataire de développement, cela veut dire une chose : fournir les informations techniques dont vous avez besoin (flux, hébergement, mesures de sécurité), sans pour autant prendre votre place dans la décision.
Ce qu'il faut écrire dans le devis et le cahier des charges
C'est ici que la privacy by design devient vérifiable. Pour une entreprise qui commande un SaaS, une application mobile, un CMS, un tableau de bord ou un agent IA, voici les critères à inscrire. Ils s'appuient sur les recommandations de la CNIL, qui rappelle dans son guide de sécurité 2024 que les mesures doivent être choisies selon les risques et documentées.
| Critère | Ce que vous demandez au prestataire |
|---|---|
| Données et finalités | Un registre des données collectées, avec la finalité de chacune |
| Paramètres par défaut | Réglages protecteurs sans action de l'utilisateur |
| Environnements | Séparation production, test et développement, sans données réelles identifiables en test |
| Contrôle d'accès | Rôles et droits distincts, traçabilité des accès |
| Chiffrement | Adapté à la sensibilité des données, en transit et au repos |
| Pseudonymisation | Là où elle est pertinente, avec table de correspondance isolée |
| Droits des personnes | Accès, rectification, effacement : fonctionnalités prévues dans l'outil |
| Suppression | Purge automatique en fin de durée de conservation |
| Sauvegardes | Politique de sauvegarde et de restauration documentée, durées incluses |
| Incident | Procédure de gestion des violations de données |
L'EDPB cite aussi, selon le contexte, les formats structurés, les mécanismes permettant l'intervention des personnes, la détection de malwares, l'hygiène informatique et des clauses contractuelles de minimisation. Toutes ne s'imposent pas à chaque projet : le bon niveau dépend du traitement et du risque.
Un dernier réflexe : demandez que ces points figurent aussi dans le contrat de maintenance. Une application évolue, de nouvelles fonctionnalités collectent de nouvelles données, et la conformité de la première version ne garantit pas celle de la quinzième.
Le rôle du DPO dans une démarche de privacy by design
Le délégué à la protection des données conseille la direction et les équipes, diffuse la culture de protection des données et intervient dès la création ou l'évolution d'un traitement. Il conseille sur la nécessité d'une AIPD, sur le registre, les violations et les procédures d'exercice des droits. La CNIL recommande de l'associer le plus tôt possible, notamment aux projets de traitement et aux procédures d'achat ou de développement.
Le DPO ne remplace toutefois pas le responsable de traitement. La décision, les moyens et la responsabilité finale restent dans votre organisation. La meilleure gouvernance réunit donc la direction, les métiers, les développeurs, la sécurité et le DPO autour d'arbitrages documentés.
Notre point de vue : un atelier privacy dès le cadrage
Chez NGL Studio, nous voyons la même erreur revenir : la conformité est traitée comme un audit à la livraison. À ce stade, le modèle de données existe, les écrans sont validés, et chaque correction devient une négociation entre budget et délai.
Nous préférons poser les questions de privacy au moment du cadrage, au cœur de notre méthodologie en quatre étapes. Quelles données sont vraiment nécessaires ? Qui doit les voir ? Combien de temps les garde-t-on ? Ces questions ne demandent pas de technologie, seulement une conversation franche avec l'interlocuteur unique qui suit votre projet du début à la fin.
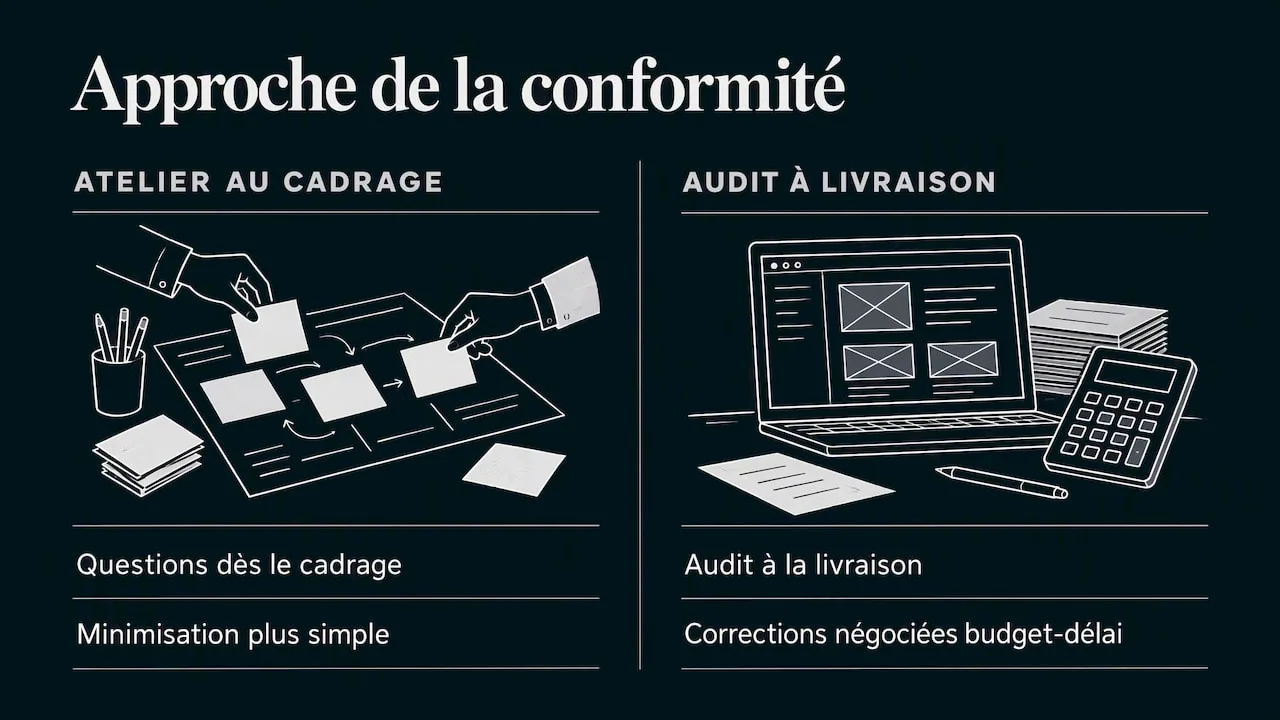
Nous croyons aussi qu'un outil sur mesure a un avantage sur un outil générique : on ne collecte que ce que votre activité exige, parce que l'outil est construit autour de votre activité et non autour d'une technologie préétablie. Les choix de minimisation y sont plus simples à faire.
Enfin, nous pensons qu'une promesse de conformité sans documentation ne vaut rien. Ce qui compte, c'est de pouvoir montrer pourquoi tel champ existe, pourquoi telle durée a été retenue, et qui peut accéder à quoi. Nous vous aidons à rassembler ces éléments, mais la décision finale vous appartient, comme le veut le RGPD.
— Riadh
Faire intégrer la privacy by design à votre projet
Si vous préparez une application, un logiciel métier ou un outil d'IA, nous pouvons intégrer ces questions dès le cadrage. Selon votre besoin, vous pouvez consulter nos pages applications web et SaaS, applications mobiles ou logiciels métier et IA. Nous proposons aussi la maintenance et la sécurité, utiles pour garder vos choix de conception à jour dans le temps. Vous pouvez demander un devis depuis notre site et nous exposer votre projet.
Si votre projet inclut un assistant ou un automate, notre article sur l'agent IA en entreprise détaille les usages et la mise en place.
Questions fréquentes
La privacy by design concerne-t-elle les petites entreprises ?
Oui. L'EDPB précise dans ses lignes directrices que l'obligation de l'article 25 s'applique quelle que soit la taille de l'organisation. Ce qui varie, c'est l'ampleur des mesures, qui dépend du traitement et des risques. Une petite structure qui gère peu de données aura des mesures plus simples, mais devra tout de même les justifier.
Quelle différence entre privacy by design et privacy by default ?
La privacy by design concerne les choix de conception : architecture, flux de données, accès, conservation et sécurité. La privacy by default impose que, sans action de l'utilisateur, seules les données et les paramètres nécessaires à la finalité soient activés. Les deux sont exigées et se complètent.
Pseudonymiser suffit-il à sortir du RGPD ?
Non. Les données pseudonymisées restent des données personnelles, car on peut remonter à la personne avec des informations supplémentaires. La table de correspondance doit donc être conservée à part et protégée. Seule l'anonymisation, qui rend l'identification impossible en pratique et de façon irréversible, sort les données du champ du RGPD.
Faut-il un DPO pour appliquer la privacy by design ?
La démarche ne dépend pas de la présence d'un DPO, car l'obligation pèse sur le responsable de traitement. Quand il existe, le DPO doit être associé le plus tôt possible aux projets. Il conseille et contrôle, mais ne porte pas seul la conformité. Pour savoir si vous devez en désigner un, rapprochez-vous de la CNIL ou d'un juriste spécialisé en protection des données.
Quand faut-il réaliser une AIPD ?
Une AIPD est obligatoire pour les traitements susceptibles d'engendrer un risque élevé pour les droits et libertés des personnes. Elle se prépare idéalement au cadrage, quand elle peut encore influencer l'architecture. Si vous hésitez sur la nécessité d'en faire une, demandez conseil à votre DPO ou consultez les listes publiées par la CNIL.
Sources
- Guidelines 4/2019 on Article 25 Data Protection by Design and by Default, EDPB
- Privacy by design and by default, EDPB
- Développer en conformité avec le RGPD, CNIL
- Minimiser les données collectées, CNIL
- Définition de la minimisation, CNIL
- Chapitre II du RGPD, principes, CNIL
- Guide pratique RGPD pour les DPO, CNIL
- Guide de la sécurité des données personnelles 2024, CNIL
- Les 7 principes fondateurs, Information and Privacy Commissioner of Ontario
- Privacy by design et analyse d'impact, OAIC