En bref
- L'authentification multifactorielle (MFA) exige, pour se connecter, au moins deux facteurs de natures différentes : ce que vous savez, ce que vous possédez, ce que vous êtes.
- Elle est devenue indispensable : le piratage de compte est la première menace signalée par les entreprises à Cybermalveillance.gouv.fr en 2025, et une étude de Microsoft mesure une réduction du risque de compromission de 99,22 % avec la MFA.
- Toutes les méthodes ne se valent pas. Le SMS est la plus fragile, et l'ANSSI recommande de ne pas l'utiliser. Les clés de sécurité et les passkeys résistent même à l'hameçonnage.
- Les priorités : messagerie, comptes d'administration, accès à distance, outils métier, banque, hébergement et nom de domaine.
- Un déploiement réussi prévoit les codes de secours, la perte d'un téléphone et l'accompagnement des équipes, sinon la MFA finit contournée.
Sommaire
- Ce qu'est l'authentification multifactorielle
- Pourquoi elle est devenue indispensable
- Les méthodes, de la plus faible à la plus sûre
- Ce que recommandent l'ANSSI et la CNIL
- Où l'activer en priorité
- Déployer la MFA sans bloquer les équipes
- Intégrer la MFA dans vos applications
- Les attaques qui contournent la MFA
- Notre point de vue : obligatoire, mais pensée pour les utilisateurs
- Questions fréquentes
Ce qu'est l'authentification multifactorielle
S'authentifier, c'est prouver son identité. Une preuve peut relever de trois catégories, appelées facteurs :
| Facteur | Principe | Exemples |
|---|---|---|
| Connaissance | Ce que vous savez | Mot de passe, code PIN, réponse à une question |
| Possession | Ce que vous possédez | Téléphone avec une application d'authentification, clé de sécurité, carte à puce, passkey |
| Inhérence | Ce que vous êtes | Empreinte digitale, reconnaissance du visage |
L'authentification multifactorielle, ou authentification multifacteur, combine au moins deux facteurs de catégories différentes. La double authentification (2FA) en est le cas le plus courant : un mot de passe et un code généré par une application.
Ce qui n'est pas de la MFA : demander deux mots de passe (même catégorie), ou enchaîner deux connexions à des comptes différents. La CNIL le rappelle dans son projet de recommandation sur le sujet : saisir plusieurs fois un même type de facteur ne constitue pas une authentification multifacteur.
Pourquoi elle est devenue indispensable
Les mots de passe fuient en permanence : bases de données piratées, hameçonnage, réutilisation du même mot de passe sur plusieurs sites. Des robots testent ensuite ces identifiants sur des milliers de services. Un mot de passe seul, même solide, ne suffit plus à protéger un compte important.
En 2025, le piratage de compte est devenu la première menace pour les entreprises et associations qui ont demandé de l'aide à Cybermalveillance.gouv.fr, avec 21 % des demandes d'assistance. Les conséquences dépassent souvent le compte lui-même : une messagerie piratée sert à envoyer de fausses factures aux clients ou à détourner des virements.
L'efficacité de la MFA est documentée. Une étude de Microsoft Research, menée sur des comptes professionnels, mesure une réduction du risque de compromission de 99,22 % sur l'ensemble des comptes protégés, et de 98,56 % même lorsque le mot de passe avait déjà fuité. La même étude montre que les applications d'authentification protègent mieux que le SMS.
Les méthodes, de la plus faible à la plus sûre
| Méthode | Principe | Faiblesse principale |
|---|---|---|
| Code par SMS | Un code envoyé sur le téléphone | Détournement de ligne (échange de carte SIM), interception, hameçonnage |
| Code par e-mail | Un code envoyé dans la messagerie | Ne protège rien si la messagerie elle-même est compromise |
| Application d'authentification (TOTP) | Un code à six chiffres qui change toutes les trente secondes | Le code peut être saisi sur un faux site par la victime |
| Notification à valider | Une demande à approuver sur le téléphone | Fatigue : l'utilisateur finit par accepter une demande qu'il n'a pas faite |
| Notification avec saisie d'un nombre | Le nombre affiché à l'écran doit être saisi sur le téléphone | Réduit fortement la fatigue, reste exposée à l'hameçonnage élaboré |
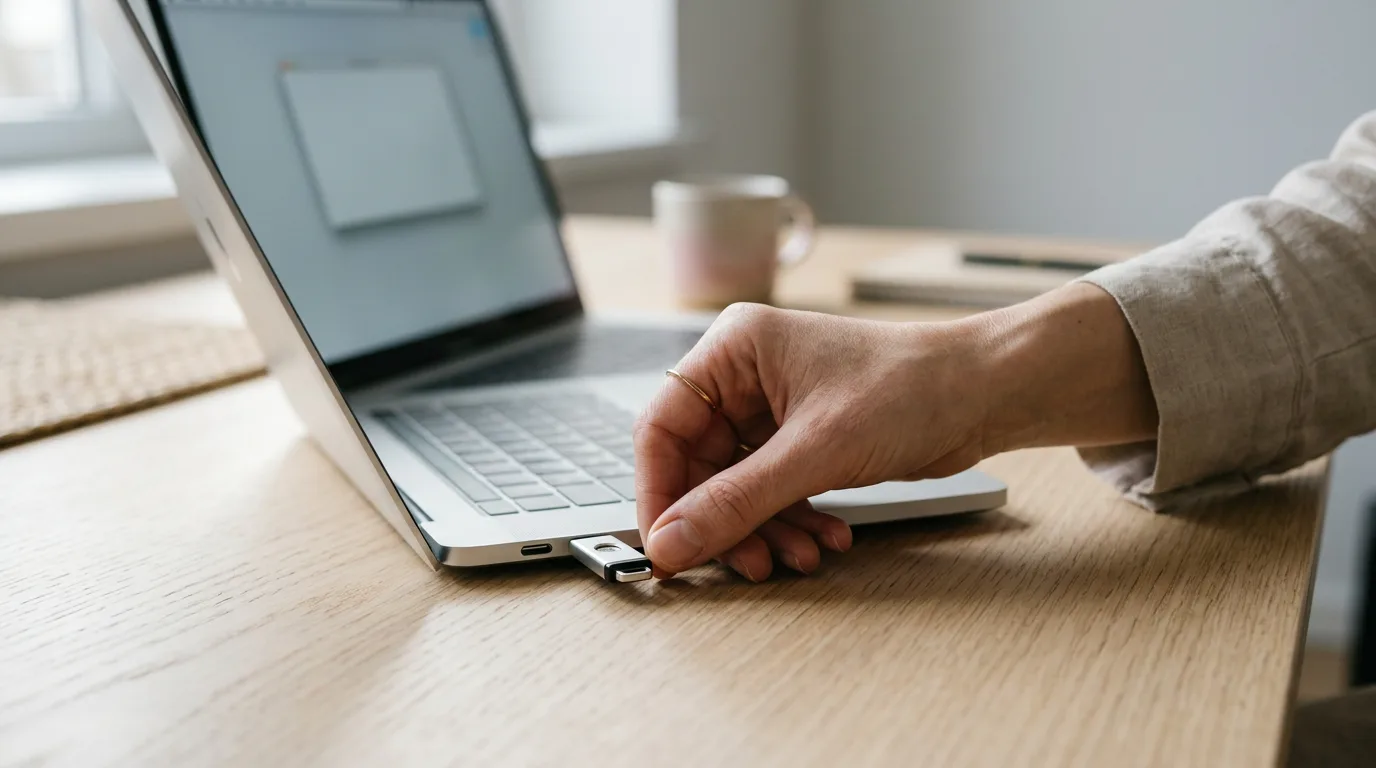
| Clé de sécurité ou passkey (FIDO2, WebAuthn) | Une preuve cryptographique liée au vrai site | Résiste à l'hameçonnage, demande un équipement ou un appareil compatible |
L'agence américaine de cybersécurité (CISA) qualifie l'authentification résistante à l'hameçonnage, fondée sur les standards FIDO et WebAuthn ou sur des certificats, de référence à atteindre. Elle classe le SMS comme une solution de dernier recours.
Les passkeys (clés d'accès) méritent une mention à part. Elles remplacent le mot de passe par une clé cryptographique stockée sur le téléphone ou l'ordinateur, déverrouillée par l'empreinte ou le code de l'appareil. Elles sont à la fois plus simples pour l'utilisateur et beaucoup plus difficiles à voler, parce qu'elles ne fonctionnent que sur le site pour lequel elles ont été créées.
Ce que recommandent l'ANSSI et la CNIL
Le guide de l'ANSSI consacré à l'authentification multifacteur et aux mots de passe pose les règles de référence en France. Parmi ses recommandations :
- privilégier l'authentification multifacteur et, plus largement, les moyens d'authentification forts ;
- conduire une analyse de risque pour adapter le niveau d'authentification à la sensibilité de chaque service ;
- ne pas utiliser le SMS comme moyen de réception d'un facteur d'authentification ;
- conserver l'historique des événements liés aux facteurs (création, tentatives, renouvellements, révocations) pour détecter les comportements anormaux ;
- ne pas imposer de renouvellement périodique des mots de passe aux utilisateurs ordinaires, une pratique qui pousse à des mots de passe plus faibles ;
- utiliser un coffre-fort de mots de passe.
La CNIL a publié en 2022 une recommandation sur les mots de passe, qui fixe des exigences minimales selon le contexte et encourage le recours à la MFA. Son projet de recommandation sur l'authentification multifacteur, soumis à consultation en 2024, insiste sur deux points utiles aux entreprises : proposer une alternative à la biométrie dans un cadre professionnel, et se méfier des notifications à valider, qui peuvent être détournées par la fatigue de l'utilisateur.
La réglementation va dans le même sens. La directive européenne NIS 2 cite expressément, parmi les mesures de gestion des risques attendues des entités concernées, le recours à des solutions d'authentification multifacteur. Le RGPD, sans imposer de méthode, exige une sécurité adaptée au risque : pour un outil qui contient des données de clients ou de salariés, un mot de passe seul est de plus en plus difficile à justifier. Et pour les paiements en ligne, la directive DSP2 impose déjà une authentification forte du payeur.
Où l'activer en priorité
Toutes les entreprises n'ont pas les moyens de tout traiter en même temps. Commencez par les comptes dont la compromission ferait le plus de dégâts :
- La messagerie, porte d'entrée vers tous les autres comptes (réinitialisation des mots de passe) et outil des fraudes au faux virement.
- Les comptes d'administration : poste de travail, serveurs, outils en ligne, back office du site.
- Les accès à distance : VPN, bureau à distance, outils accessibles depuis Internet.
- La banque et les outils de paiement.
- L'hébergement du site et le nom de domaine, dont la perte rend le site et la messagerie inaccessibles.
- Les outils métier qui contiennent des données clients ou financières : CRM, facturation, comptabilité.
- Les réseaux sociaux de l'entreprise, dont le piratage abîme rapidement une réputation.
Déployer la MFA sans bloquer les équipes
Une MFA mal déployée finit contournée : codes partagés, téléphone personnel prêté, exceptions accordées en urgence. Les étapes d'un déploiement réussi :
- faire l'inventaire des services et des comptes, y compris les comptes partagés à supprimer ;
- choisir les méthodes selon le risque : clés de sécurité ou passkeys pour les administrateurs, application d'authentification pour les autres ;
- prévoir l'enrôlement : un moment dédié, une procédure écrite, une personne pour aider ;
- distribuer des codes de secours à conserver hors du téléphone, pour ne pas bloquer quelqu'un qui a perdu son appareil ;
- organiser la perte ou le changement de téléphone : qui réinitialise, après quelle vérification d'identité ;
- traiter les comptes de service (logiciels qui se connectent entre eux) avec d'autres protections : clés limitées, accès restreints ;
- expliquer pourquoi : une équipe qui comprend le risque accepte beaucoup mieux la contrainte.
Intégrer la MFA dans vos applications
Si votre entreprise édite une application, un espace client ou un outil interne, la MFA se conçoit dès le départ :
- proposer une application d'authentification (codes à usage unique selon le standard TOTP), facile à mettre en place pour tous les utilisateurs ;
- ajouter les passkeys ou clés de sécurité (standard WebAuthn) pour ceux qui le souhaitent, et en particulier pour les administrateurs ;
- rendre la MFA obligatoire au moins pour les comptes à privilèges ;
- fournir des codes de récupération à usage unique lors de l'activation ;
- limiter les tentatives et journaliser les événements d'authentification, comme le recommande l'ANSSI ;
- éviter le SMS, ou le réserver à un usage transitoire et documenté.
La MFA complète une bonne gestion des droits d'accès : la première vérifie qui se connecte, la seconde limite ce que la personne peut faire une fois connectée. Les deux font partie des mesures de base décrites dans notre guide sur la sécurité des applications web.
Les attaques qui contournent la MFA
La MFA ne rend pas un compte invulnérable. Les attaquants se sont adaptés :
- l'hameçonnage en temps réel : un faux site relaie le mot de passe et le code à usage unique vers le vrai site pendant que la victime les saisit ;
- la fatigue des notifications : l'attaquant multiplie les demandes de validation jusqu'à ce que l'utilisateur en accepte une ;
- le détournement de ligne téléphonique, qui permet de recevoir les codes envoyés par SMS ;
- le vol de session : une fois connecté, le jeton de session peut être dérobé par un logiciel malveillant.
Les parades sont connues : méthodes résistantes à l'hameçonnage (clés de sécurité, passkeys), notifications avec saisie d'un nombre, sessions limitées dans le temps, surveillance des connexions inhabituelles et sensibilisation des équipes à l'hameçonnage.
Notre point de vue : obligatoire, mais pensée pour les utilisateurs
Dans notre propre back office, la double authentification est obligatoire pour tous les comptes, sans exception, et aucun compte ne peut être créé librement depuis l'extérieur. C'est la même règle que nous appliquons aux outils de nos clients qui contiennent des données sensibles : la MFA n'est pas une option qu'on active plus tard, c'est une condition d'accès.
Nous sommes tout aussi attentifs à l'expérience des utilisateurs. Une MFA pénible pousse aux contournements. Une application d'authentification bien expliquée, des codes de secours remis au bon moment et une procédure claire en cas de perte du téléphone font accepter la mesure sans résistance. Pour les comptes d'administration, nous recommandons d'aller plus loin avec des méthodes résistantes à l'hameçonnage.
Enfin, la MFA ne remplace pas le reste : mots de passe uniques gérés dans un coffre-fort, droits limités, mises à jour, sauvegardes. Elle ferme la porte la plus souvent forcée, pas toutes les portes.
Sécuriser vos accès avec NGL Studio
Nous intégrons l'authentification multifactorielle dans les applications web et SaaS et les logiciels métier que nous développons, et nous pouvons l'ajouter à un outil existant dans le cadre de notre offre de maintenance et sécurité.
Vous voulez renforcer l'accès à vos outils ? Écrivez-nous ou réservez un échange de trente minutes.
Questions fréquentes
Qu'est-ce que l'authentification multifactorielle ?
C'est une méthode de connexion qui exige au moins deux preuves d'identité de natures différentes parmi trois catégories : ce que l'on sait (mot de passe), ce que l'on possède (téléphone, clé de sécurité) et ce que l'on est (empreinte, visage).
Quelle est la différence entre double authentification et authentification multifactorielle ?
La double authentification (2FA) utilise exactement deux facteurs. L'authentification multifactorielle (MFA) en utilise au moins deux. Dans la pratique, la 2FA est la forme de MFA la plus répandue.
Le code par SMS est-il suffisant ?
C'est mieux que rien, mais c'est la méthode la plus fragile : la ligne peut être détournée et le code intercepté ou saisi sur un faux site. L'ANSSI recommande de ne pas utiliser le SMS comme moyen de réception d'un facteur d'authentification.
Qu'est-ce qu'une passkey ?
Une passkey, ou clé d'accès, remplace le mot de passe par une clé cryptographique stockée sur un appareil et déverrouillée par son empreinte ou son code. Elle ne fonctionne que sur le site pour lequel elle a été créée, ce qui la rend très résistante à l'hameçonnage.
Que faire si un salarié perd son téléphone d'authentification ?
Il utilise ses codes de secours pour se connecter, puis la personne habilitée réinitialise son second facteur après avoir vérifié son identité. Cette procédure doit être écrite avant le déploiement, pour éviter les contournements dans l'urgence.
Sources
- ANSSI, recommandations relatives à l'authentification multifacteur et aux mots de passe
- CNIL, mots de passe : recommandation de 2022
- CNIL, projet de recommandation relative à l'authentification multifacteur
- Microsoft Research, How effective is multifactor authentication at deterring cyberattacks?
- CISA, Implementing Phishing-Resistant MFA
- Cybermalveillance.gouv.fr, principales cybermalveillances visant les professionnels en 2025
- EUR-Lex, directive (UE) 2022/2555 dite NIS 2